

 Subscribe
Depuis quelques jours, un sujet domine l’actualité de la cybersécurité : PHP2Shell. Il s’agit de deux vulnérabilités critiques dans PHP, le langage de programmation qui fait tourner une grande partie des sites et applications web dans le monde. Elles sont référencées sous les identifiants CVE-2026-109618 et CVE-2026-109619 et obtiennent toutes deux une note de 9,2 sur 10 sur l’échelle CVSS v4.0.
Nous tenons à rassurer immédiatement nos clients : tous les systèmes CodiCo ont déjà été mis à jour, et CodiCo Dispatch Software est entièrement protégé contre PHP2Shell. Vous n’avez rien à faire et votre activité de dispatch se poursuit normalement.
Que s’est-il passé ?
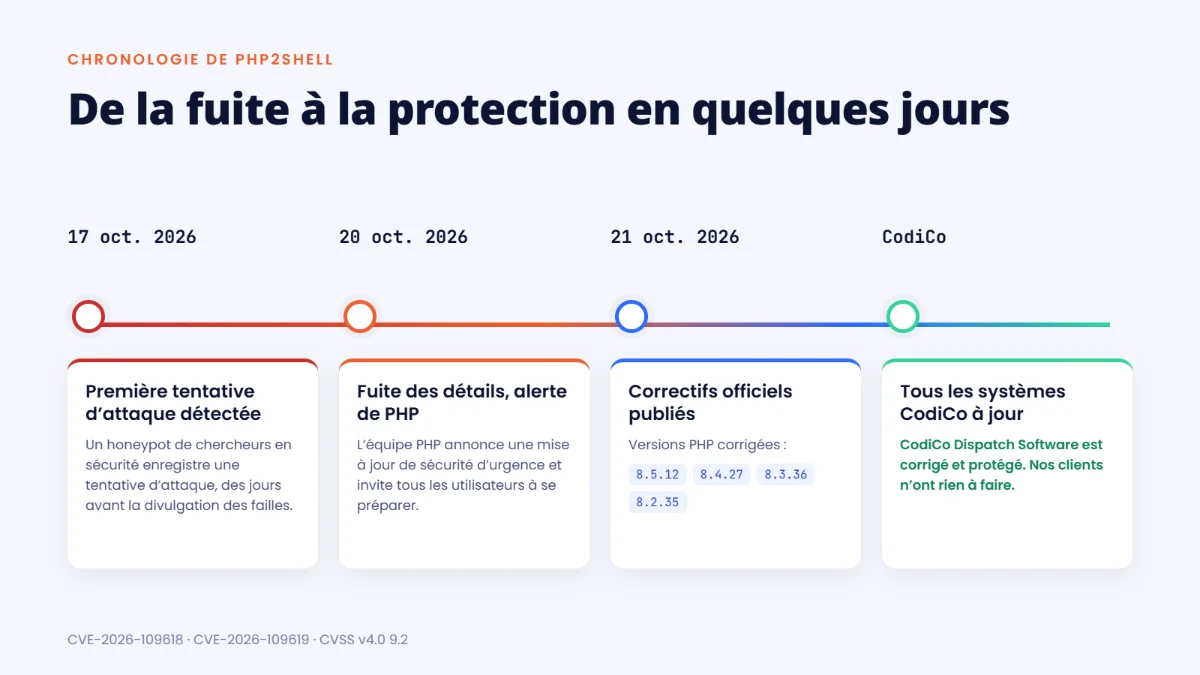
Le 20 octobre 2026, des informations sur deux vulnérabilités PHP graves ont fuité en ligne avant la divulgation coordonnée prévue. Le soir même, l’équipe PHP a annoncé une mise à jour de sécurité d’urgence et appelé tous les utilisateurs à se préparer à mettre à jour immédiatement.
Le 21 octobre 2026, les correctifs officiels ont été publiés : PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Les anciennes versions qui ne sont plus prises en charge (PHP 8.1 et antérieures) ne recevront pas de correctif officiel.
Selon Amazon Threat Intelligence, une tentative d’exploitation avait même été enregistrée plus tôt, le 17 octobre, avant que les détails ne soient rendus publics.
Pourquoi PHP2Shell est si dangereux
Ce qui rend ces vulnérabilités particulièrement graves, c’est la simplicité de l’attaque :
- Une seule requête web spécialement conçue peut suffire.
- L’attaquant n’a besoin ni d’identifiant, ni de mot de passe, ni de compte.
- L’attaque touche PHP lui-même avant même l’exécution du code du site ou de l’application : les protections propres à l’application ne peuvent donc pas l’arrêter.
- Le résultat peut être une exécution de code à distance : l’attaquant peut alors lancer ses propres commandes sur le serveur.
Des chercheurs en sécurité ont confirmé que ces vulnérabilités sont bien réelles et que des exploits fonctionnels existent. Des tentatives d’exploitation ont été observées peu après la divulgation, et les experts ont averti que des attaques massives commenceraient presque immédiatement après la publication des correctifs.
Comment le secteur réagit
PHP2Shell est l’un des incidents de sécurité les plus commentés de l’année, et tout le secteur réagit rapidement :
- Les distributions Linux et les fournisseurs de support à long terme ont reçu les correctifs en avance et publient des paquets mis à jour.
- Cloudflare a déployé des règles de pare-feu (WAF) de protection pour tous ses clients, y compris les offres gratuites.
- DigitalOcean a publié un appel urgent à mettre à jour immédiatement. L’entreprise met à jour ses services managés, a suspendu les images 1-Click concernées de sa Marketplace jusqu’à leur correction, informe ses clients par e-mail et peut restreindre temporairement le trafic vers les ressources présentant des signes de compromission.
- Le National Cyber Security Centre (NCSC) britannique recommande de mettre hors ligne les systèmes qui ne peuvent pas être mis à jour immédiatement.
Les experts s’accordent sur un point : la seule véritable solution est d’installer les versions corrigées de PHP. Les contournements et les modifications de configuration n’offrent pas de protection fiable.
Ce que nous avons fait chez CodiCo
Chez CodiCo, nous surveillons de près la sécurité de notre plateforme, car le travail quotidien de nos clients en dépend : réservations, dispatch, chauffeurs et paiements.
Dès que les informations sur PHP2Shell sont apparues, notre équipe a :
- ✔️ installé les mises à jour de sécurité officielles de PHP ;
- ✔️ mis à jour tous les serveurs et systèmes CodiCo ;
- ✔️ vérifié notre infrastructure pour s’assurer qu’aucun composant non corrigé ne subsiste.
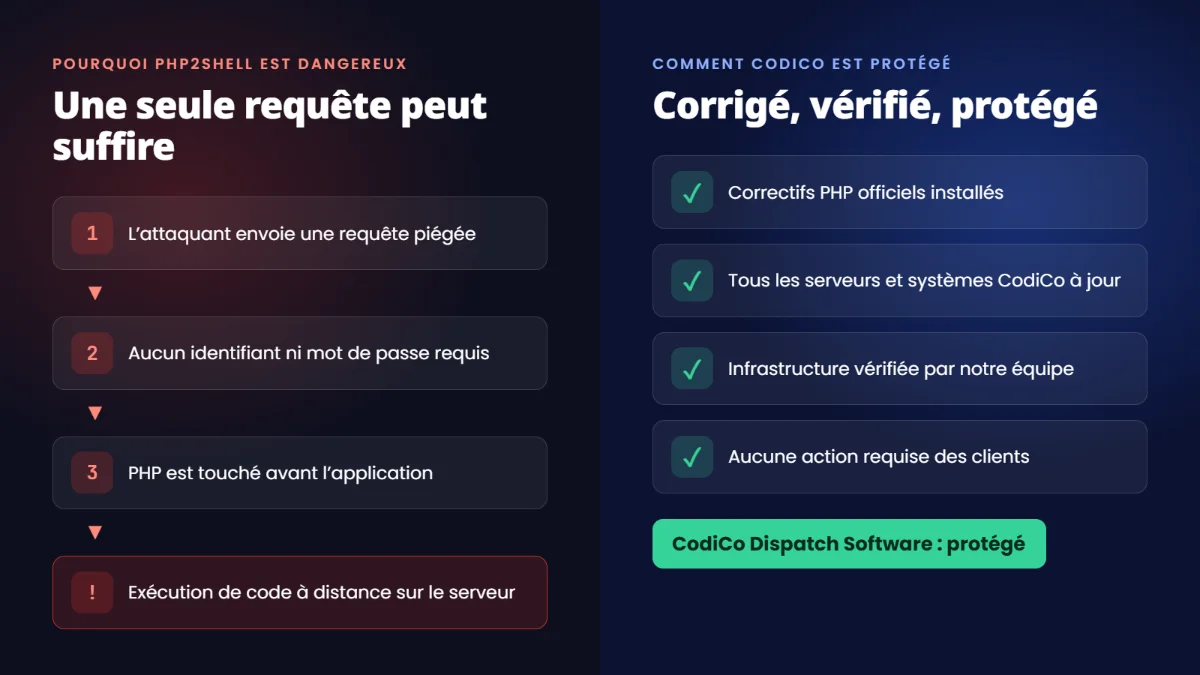
Résultat : CodiCo Dispatch Software est entièrement protégé contre CVE-2026-109618 et CVE-2026-109619.
Ce que cela signifie pour nos clients
Vous n’avez rien à faire. Votre système de dispatch CodiCo fonctionne déjà sur une infrastructure mise à jour et protégée. Les réservations, les chauffeurs, les données clients et les informations de paiement fonctionnent comme d’habitude. Vous pouvez vous concentrer sur votre activité : nous nous occupons de la sécurité.
Si vous exploitez vous-même d’autres sites ou services sous PHP, nous vous recommandons vivement de vérifier auprès de votre hébergeur ou de votre équipe informatique qu’ils ont bien été mis à jour vers les versions corrigées.
Pour toute question, notre équipe d’assistance est à votre disposition.
CodiCo Dispatch Software : nous veillons à la sécurité pour que vous puissiez vous consacrer à votre activité.