

 Subscribe
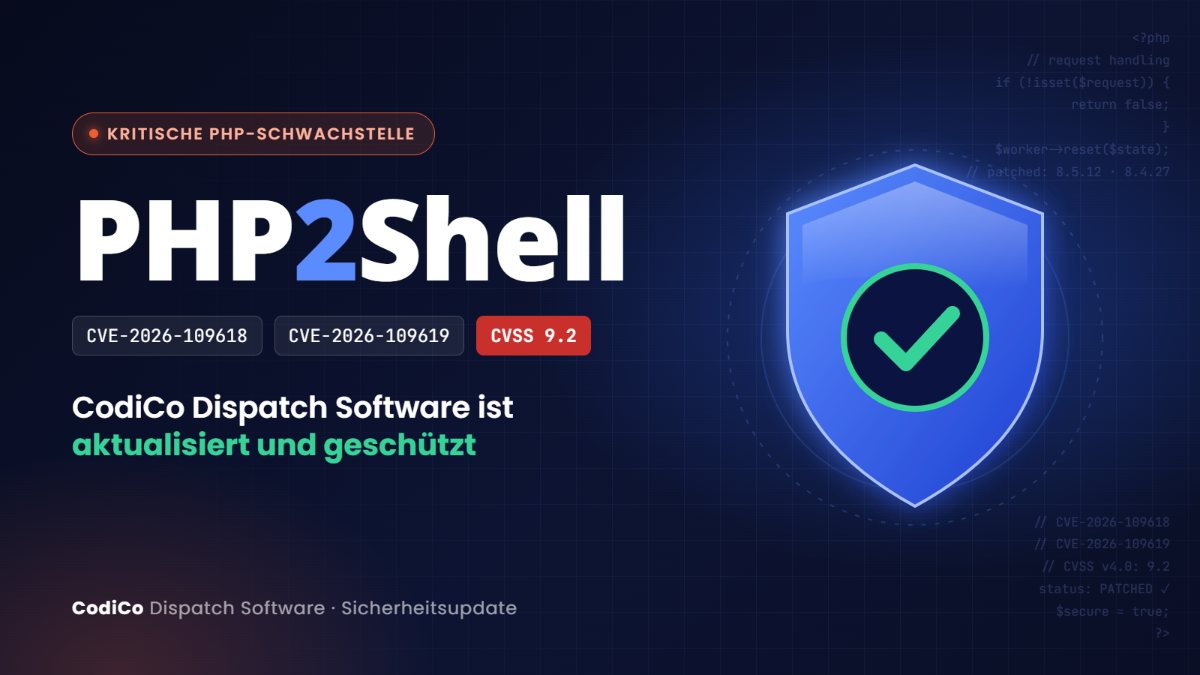
In den vergangenen Tagen beherrscht ein Thema die Welt der Cybersicherheit: PHP2Shell. Dabei handelt es sich um zwei kritische Schwachstellen in PHP, der Programmiersprache, auf der ein großer Teil der Websites und Webanwendungen weltweit läuft. Sie werden unter den Kennungen CVE-2026-109618 und CVE-2026-109619 geführt und sind beide mit 9,2 von 10 Punkten auf der CVSS-v4.0-Skala bewertet.
Wir möchten unsere Kunden gleich beruhigen: Alle CodiCo-Systeme wurden bereits aktualisiert, und CodiCo Dispatch Software ist vollständig vor PHP2Shell geschützt. Sie müssen nichts tun – Ihre Disposition läuft wie gewohnt weiter.
Was ist passiert?
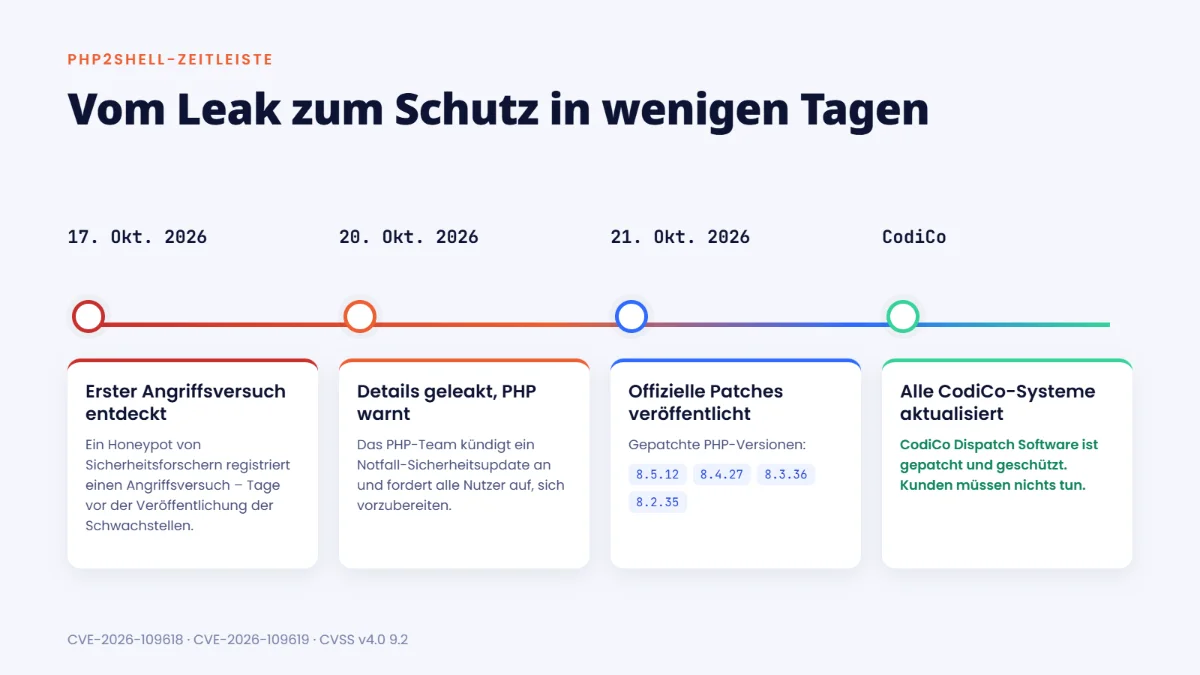
Am 20. Oktober 2026 sickerten Informationen über zwei schwerwiegende PHP-Schwachstellen noch vor der geplanten koordinierten Veröffentlichung ins Netz. Am selben Abend kündigte das PHP-Team ein Notfall-Sicherheitsupdate an und forderte alle Nutzer auf, sich auf ein sofortiges Update vorzubereiten.
Am 21. Oktober 2026 erschienen die offiziellen Korrekturen: PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Ältere Versionen, die nicht mehr unterstützt werden (PHP 8.1 und älter), erhalten keine offiziellen Patches.
Laut Amazon Threat Intelligence wurde ein Ausnutzungsversuch sogar schon früher registriert – am 17. Oktober, bevor die Details öffentlich wurden.
Warum PHP2Shell so gefährlich ist
Besonders ernst sind diese Schwachstellen, weil ein Angriff so einfach sein kann:
- Eine einzige präparierte Webanfrage kann bereits genügen.
- Der Angreifer braucht weder Login noch Passwort noch Benutzerkonto.
- Der Angriff trifft PHP selbst, noch bevor der Code der Website oder Anwendung ausgeführt wird – die Schutzmechanismen der Anwendung können ihn daher nicht stoppen.
- Die Folge kann eine Remotecodeausführung sein: Der Angreifer kann dann eigene Befehle auf dem Server ausführen.
Sicherheitsforscher haben bestätigt, dass die Schwachstellen real sind und funktionierende Exploits existieren. Kurz nach der Veröffentlichung wurden Angriffsversuche beobachtet, und Experten warnten, dass Massenangriffe fast unmittelbar nach dem Erscheinen der Patches beginnen würden.
Wie die Branche reagiert
PHP2Shell gehört zu den meistdiskutierten Sicherheitsvorfällen des Jahres, und die gesamte Branche handelt schnell:
- Linux-Distributionen und Anbieter von Langzeitsupport haben die Patches vorab erhalten und liefern aktualisierte Pakete aus.
- Cloudflare hat schützende Firewall-Regeln (WAF) für alle Kunden ausgerollt, auch für kostenlose Tarife.
- DigitalOcean hat einen dringenden Aufruf zum sofortigen Update veröffentlicht. Das Unternehmen aktualisiert seine Managed Services, hat betroffene 1-Click-Images im Marketplace bis zum Patch ausgesetzt, informiert Kunden per E-Mail und kann den Traffic zu Ressourcen mit Anzeichen einer Kompromittierung vorübergehend einschränken.
- Das britische National Cyber Security Centre (NCSC) empfiehlt, Systeme, die nicht sofort aktualisiert werden können, vom Netz zu nehmen.
In einem Punkt sind sich die Experten einig: Die einzige wirksame Lösung ist die Installation der gepatchten PHP-Versionen. Workarounds und Konfigurationsänderungen bieten keinen verlässlichen Schutz.
Was wir bei CodiCo getan haben
Bei CodiCo behalten wir die Sicherheit unserer Plattform genau im Blick, denn davon hängt die tägliche Arbeit unserer Kunden ab: Buchungen, Disposition, Fahrer und Zahlungen.
Sobald die Informationen über PHP2Shell bekannt wurden, hat unser Team:
- ✔️ die offiziellen PHP-Sicherheitsupdates installiert;
- ✔️ alle CodiCo-Server und -Systeme aktualisiert;
- ✔️ unsere Infrastruktur geprüft, um sicherzustellen, dass keine ungepatchten Komponenten mehr vorhanden sind.
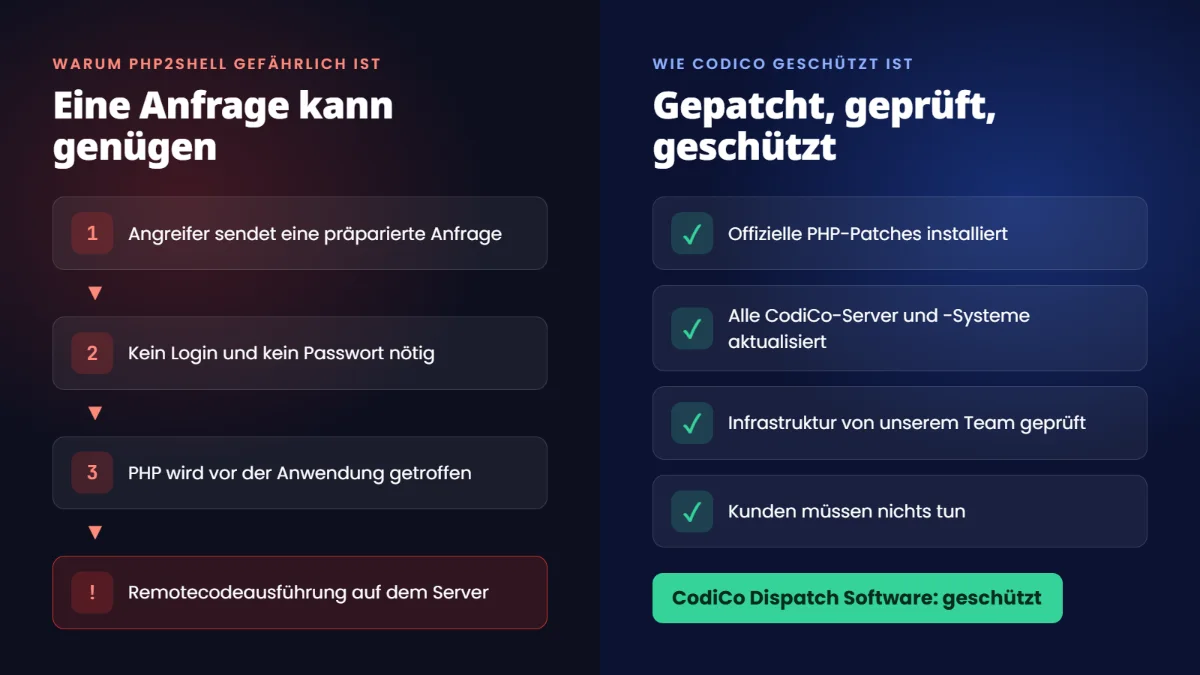
Damit ist CodiCo Dispatch Software vollständig vor CVE-2026-109618 und CVE-2026-109619 geschützt.
Was das für unsere Kunden bedeutet
Sie müssen nichts tun. Ihr CodiCo-Dispositionssystem läuft bereits auf einer aktualisierten, geschützten Infrastruktur. Buchungen, Fahrer, Kundendaten und Zahlungsinformationen funktionieren wie gewohnt. Sie können sich auf Ihr Geschäft konzentrieren – um die Sicherheit kümmern wir uns.
Wenn Sie selbst weitere Websites oder Dienste auf PHP betreiben, empfehlen wir Ihnen dringend, bei Ihrem Hosting-Anbieter oder IT-Team nachzufragen, ob diese auf die gepatchten Versionen aktualisiert wurden.
Bei Fragen hilft Ihnen unser Support-Team jederzeit gerne weiter.
CodiCo Dispatch Software: Wir kümmern uns um die Sicherheit, damit Sie sich um Ihr Geschäft kümmern können.