


















En los últimos días, un tema ha dominado el mundo de la ciberseguridad: PHP2Shell. Se trata de dos vulnerabilidades críticas en PHP, el lenguaje de programación en el que funciona gran parte de los sitios y aplicaciones web del mundo. Están registradas como CVE-2026-109618 y CVE-2026-109619, y ambas tienen una puntuación de 9,2 sobre 10 en la escala CVSS v4.0.
Queremos tranquilizar a nuestros clientes desde el principio: todos los sistemas de CodiCo ya están actualizados y CodiCo Dispatch Software está totalmente protegido contra PHP2Shell. Usted no tiene que hacer nada y su operación de despacho sigue funcionando con normalidad.
Qué ha ocurrido
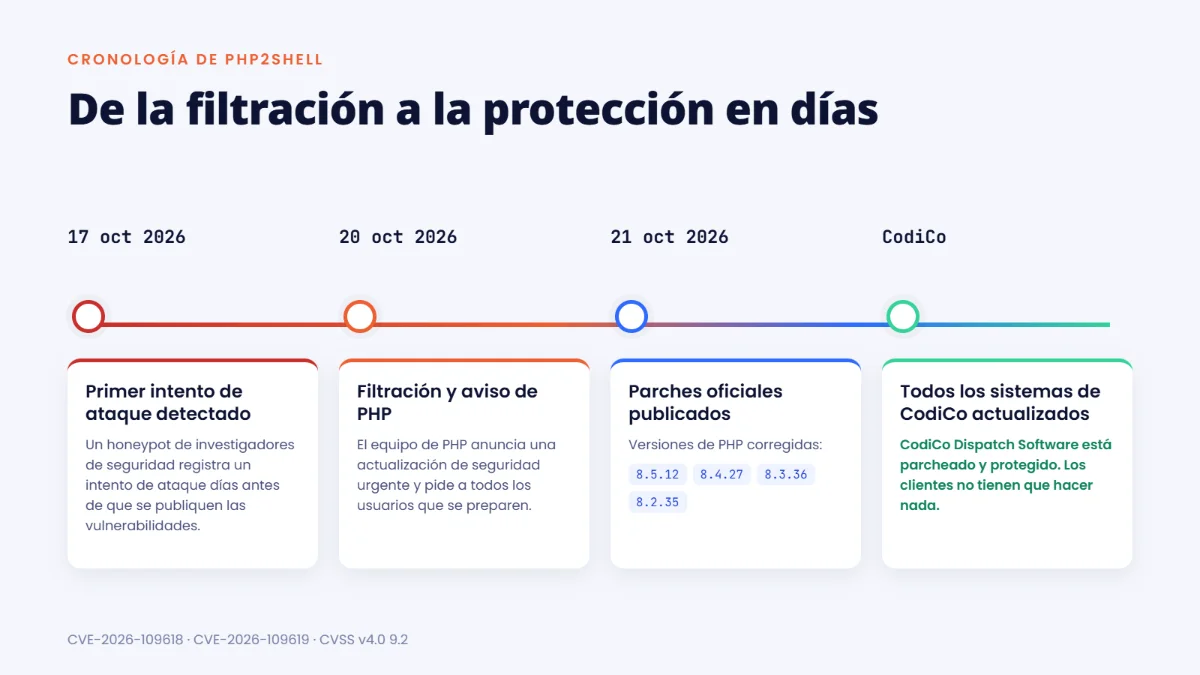
El 20 de octubre de 2026, se filtró en internet información sobre dos graves vulnerabilidades de PHP antes de la divulgación coordinada prevista. Esa misma tarde, el equipo de PHP anunció una actualización de seguridad urgente y pidió a todos los usuarios que se prepararan para actualizar de inmediato.
El 21 de octubre de 2026 se publicaron las correcciones oficiales: PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Las versiones antiguas que ya no tienen soporte (PHP 8.1 y anteriores) no recibirán parches oficiales.
Según Amazon Threat Intelligence, incluso se registró antes un intento de explotación, el 17 de octubre, cuando los detalles todavía no eran públicos.
Por qué PHP2Shell es tan peligrosa
Lo que hace especialmente graves estas vulnerabilidades es lo sencillo que puede ser el ataque:
- Puede bastar una sola solicitud web especialmente manipulada.
- El atacante no necesita usuario, contraseña ni cuenta.
- El ataque afecta al propio PHP antes incluso de que se ejecute el código del sitio o de la aplicación, por lo que las protecciones de la aplicación no pueden detenerlo.
- El resultado puede ser la ejecución remota de código: el atacante puede ejecutar sus propios comandos en el servidor.
Los investigadores de seguridad han confirmado que las vulnerabilidades son reales y que existen exploits funcionales. Poco después de la divulgación se detectaron intentos de explotación, y los expertos advirtieron de que los ataques masivos comenzarían casi inmediatamente tras la publicación de los parches.
Cómo está respondiendo el sector
PHP2Shell se ha convertido en uno de los incidentes de seguridad más comentados del año, y todo el sector está actuando con rapidez:
- Las distribuciones de Linux y los proveedores de soporte a largo plazo recibieron los parches con antelación y están publicando paquetes actualizados.
- Cloudflare ha desplegado reglas de firewall (WAF) de protección para todos sus clientes, incluidos los planes gratuitos.
- DigitalOcean ha publicado un aviso urgente para actualizar de inmediato. La empresa está actualizando sus servicios gestionados, ha suspendido las imágenes 1-Click afectadas de su Marketplace hasta que se corrijan, está informando a sus clientes por correo electrónico y puede restringir temporalmente el tráfico hacia recursos con indicios de compromiso.
- El National Cyber Security Centre (NCSC) del Reino Unido recomienda desconectar los sistemas que no puedan actualizarse de inmediato.
Los expertos coinciden en algo: la única solución real es instalar las versiones corregidas de PHP. Las soluciones alternativas y los cambios de configuración no ofrecen una protección fiable.
Qué hemos hecho en CodiCo
En CodiCo vigilamos de cerca la seguridad de nuestra plataforma, porque de ella depende el trabajo diario de nuestros clientes: reservas, despacho, conductores y pagos.
En cuanto apareció la información sobre PHP2Shell, nuestro equipo:
- ✔️ instaló las actualizaciones de seguridad oficiales de PHP;
- ✔️ actualizó todos los servidores y sistemas de CodiCo;
- ✔️ revisó nuestra infraestructura para asegurarse de que no quedara ningún componente sin parchear.
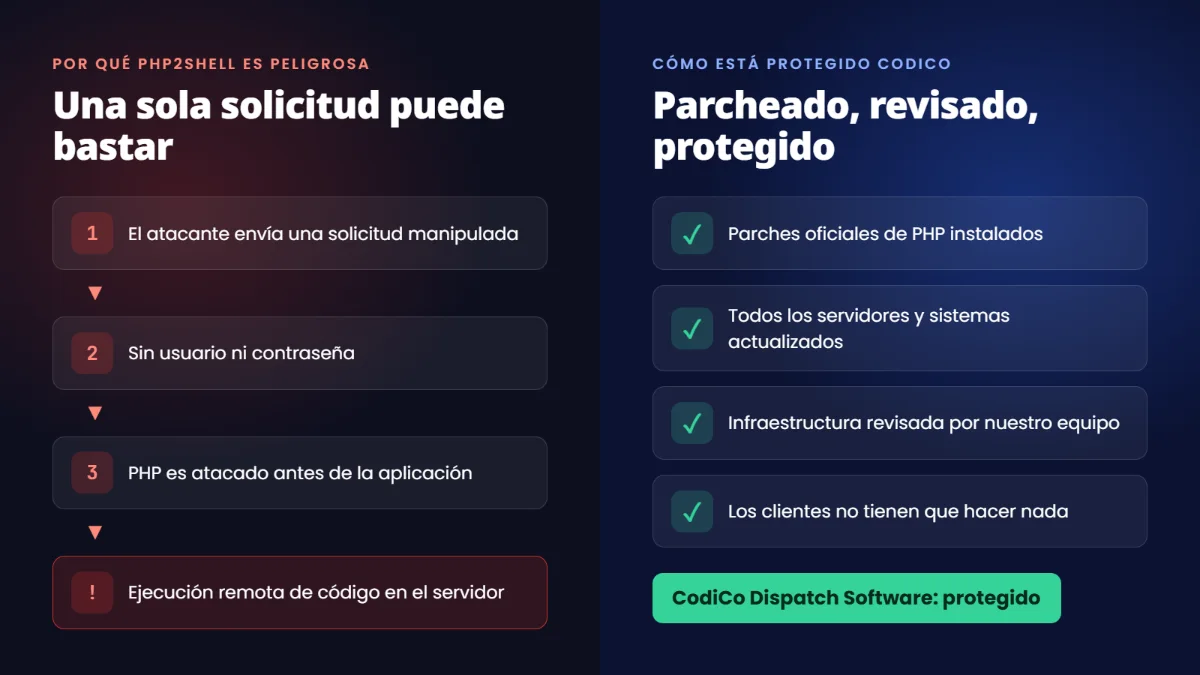
Como resultado, CodiCo Dispatch Software está totalmente protegido contra CVE-2026-109618 y CVE-2026-109619.
Qué significa esto para nuestros clientes
Usted no tiene que hacer nada. Su sistema de despacho CodiCo ya funciona sobre una infraestructura actualizada y protegida. Las reservas, los conductores, los datos de los clientes y la información de pago funcionan con normalidad. Usted puede centrarse en su negocio; nosotros nos ocupamos de la seguridad.
Si gestiona otros sitios web o servicios propios en PHP, le recomendamos encarecidamente que consulte con su proveedor de hosting o su equipo de TI si ya se han actualizado a las versiones corregidas.
Si tiene cualquier pregunta, nuestro equipo de soporte estará encantado de ayudarle.
CodiCo Dispatch Software: nos ocupamos de la seguridad para que usted pueda ocuparse de su negocio.
