


















Последние несколько дней в мире кибербезопасности обсуждают прежде всего PHP2Shell. Это две критические уязвимости в PHP — языке программирования, на котором работает огромная часть сайтов и веб-приложений в мире. Им присвоены идентификаторы CVE-2026-109618 и CVE-2026-109619, и обе получили оценку 9,2 из 10 по шкале CVSS v4.0.
Хотим сразу успокоить наших клиентов: все системы CodiCo уже обновлены, и CodiCo Dispatch Software полностью защищена от PHP2Shell. Вам ничего не нужно делать, ваша диспетчерская работа продолжается в обычном режиме.
Что произошло
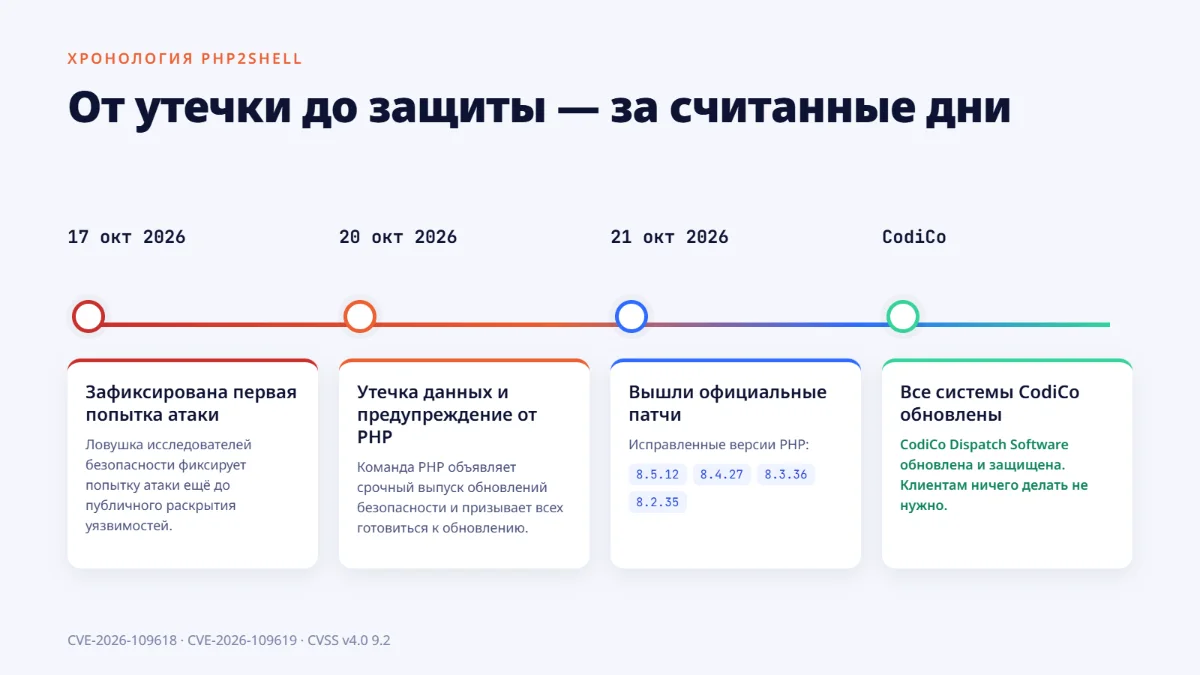
20 октября 2026 года информация о двух серьёзных уязвимостях PHP утекла в сеть ещё до запланированного скоординированного раскрытия. В тот же вечер команда PHP опубликовала предупреждение о срочном выпуске обновлений безопасности и призвала всех пользователей готовиться к немедленному обновлению.
21 октября 2026 года вышли официальные исправления: PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Устаревшие ветки, которые больше не поддерживаются (PHP 8.1 и старше), официальных исправлений не получат.
По данным Amazon Threat Intelligence, попытку эксплуатации зафиксировали ещё раньше — 17 октября, до того как подробности стали публичными.
Чем опасна PHP2Shell
Особая опасность этих уязвимостей в том, насколько простой может быть атака:
- может хватить одного специально подготовленного веб-запроса;
- злоумышленнику не нужны логин, пароль или учётная запись;
- атака поражает сам PHP ещё до того, как запускается код сайта или приложения, поэтому встроенная защита приложения её не остановит;
- итогом может стать удалённое выполнение кода, то есть злоумышленник получает возможность запускать на сервере свои команды.
Исследователи безопасности подтвердили, что уязвимости реальны и рабочие эксплойты существуют. Попытки атак фиксировались вскоре после раскрытия, а эксперты предупреждали, что массовые атаки начнутся практически сразу после выхода патчей.
Как реагирует индустрия
PHP2Shell стала одним из самых обсуждаемых событий в сфере безопасности в этом году, и вся индустрия действует быстро:
- дистрибутивы Linux и поставщики долгосрочной поддержки получили исправления заранее и выпускают обновлённые пакеты;
- Cloudflare развернула защитные правила файрвола (WAF) для всех клиентов, включая бесплатные тарифы;
- DigitalOcean выпустила срочное обращение с призывом обновиться немедленно. Компания обновляет свои управляемые сервисы, приостановила уязвимые готовые образы в Marketplace до их исправления, рассылает клиентам уведомления и может временно ограничивать трафик к ресурсам с признаками взлома;
- Национальный центр кибербезопасности Великобритании (NCSC) рекомендует отключать от сети системы, которые нельзя обновить сразу.
Эксперты сходятся в одном: единственная надёжная защита — установка исправленных версий PHP. Обходные решения и изменения настроек надёжной защиты не дают.
Что сделали мы в CodiCo
Мы в CodiCo держим руку на пульсе безопасности нашей платформы, ведь от неё зависит ежедневная работа наших клиентов: заказы, диспетчеризация, водители и платежи.
Как только появилась информация о PHP2Shell, наша команда:
- ✔️ установила официальные обновления безопасности PHP;
- ✔️ обновила все серверы и системы CodiCo;
- ✔️ проверила инфраструктуру, чтобы не осталось ни одного необновлённого компонента.
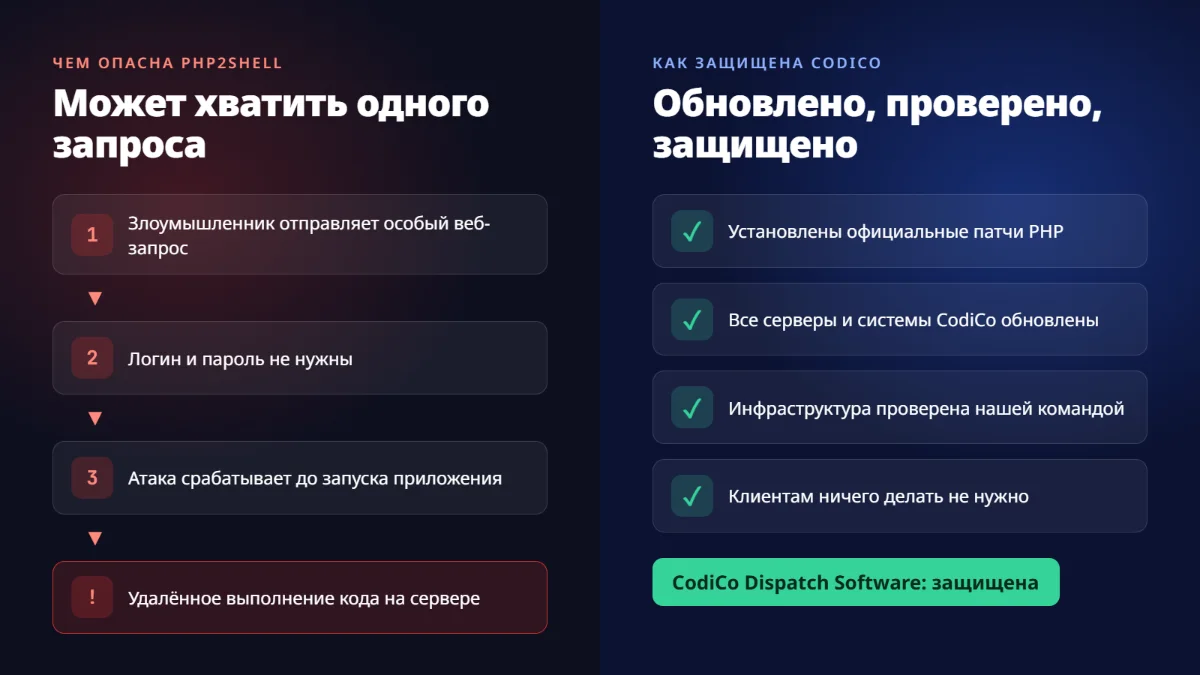
В результате CodiCo Dispatch Software полностью защищена от CVE-2026-109618 и CVE-2026-109619.
Что это значит для наших клиентов
Вам ничего не нужно делать. Ваша диспетчерская система CodiCo уже работает на обновлённой и защищённой инфраструктуре. Заказы, водители, данные клиентов и платёжная информация работают в обычном режиме. Вы можете спокойно заниматься бизнесом, а о безопасности позаботимся мы.
Если у вас есть собственные сайты или сервисы на PHP, настоятельно рекомендуем уточнить у хостинг-провайдера или IT-специалистов, обновлены ли они до исправленных версий.
Если у вас есть вопросы, наша служба поддержки всегда готова помочь.
CodiCo Dispatch Software: мы заботимся о безопасности, чтобы вы могли заботиться о своём бизнесе.
