


















De afgelopen dagen is er in de wereld van cybersecurity één onderwerp dat alle aandacht trekt: PHP2Shell. Het gaat om twee kritieke kwetsbaarheden in PHP, de programmeertaal waarop een groot deel van de websites en webapplicaties ter wereld draait. Ze zijn geregistreerd als CVE-2026-109618 en CVE-2026-109619 en hebben allebei een score van 9,2 op 10 op de CVSS v4.0-schaal.
We willen onze klanten meteen geruststellen: alle CodiCo-systemen zijn al bijgewerkt en CodiCo Dispatch Software is volledig beveiligd tegen PHP2Shell. U hoeft niets te doen en uw dispatchwerk loopt gewoon door.
Wat is er gebeurd
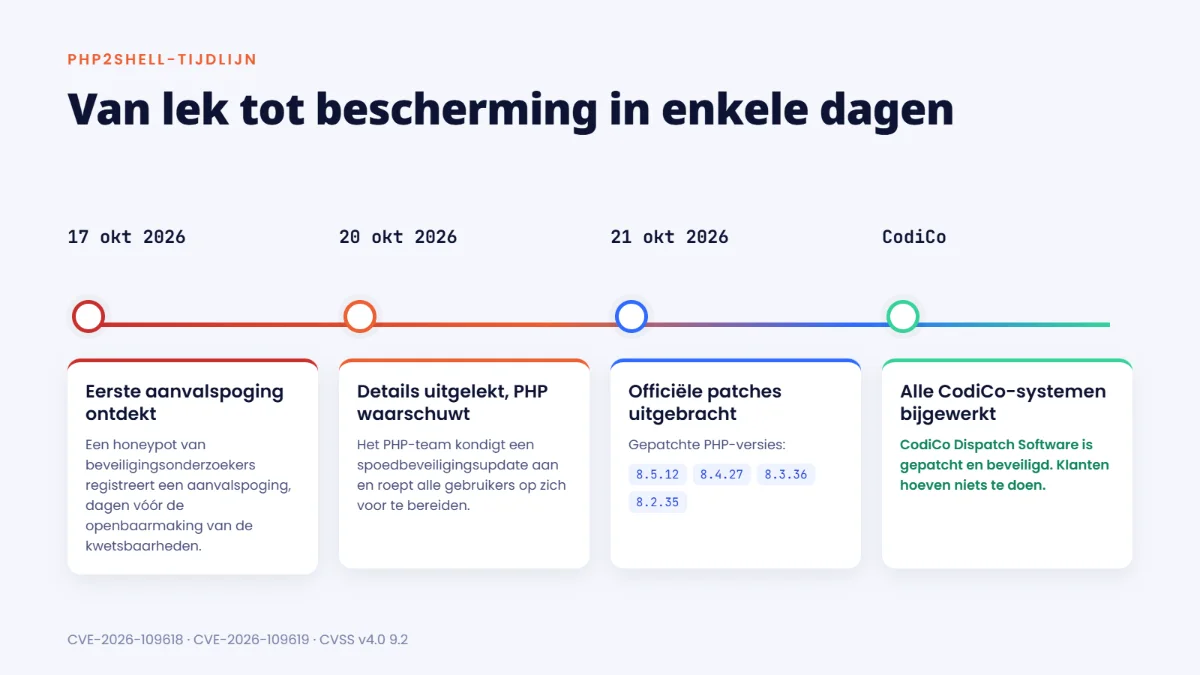
Op 20 oktober 2026 lekte informatie over twee ernstige PHP-kwetsbaarheden uit, nog vóór de geplande gecoördineerde bekendmaking. Diezelfde avond kondigde het PHP-team een spoedbeveiligingsupdate aan en riep het alle gebruikers op zich voor te bereiden om direct bij te werken.
Op 21 oktober 2026 verschenen de officiële oplossingen: PHP 8.5.12, 8.4.27, 8.3.36 en 8.2.35. Oudere versies die niet meer worden ondersteund (PHP 8.1 en ouder), krijgen geen officiële patches.
Volgens Amazon Threat Intelligence werd er zelfs al eerder, op 17 oktober, een poging tot misbruik geregistreerd, nog voordat de details openbaar werden.
Waarom PHP2Shell zo gevaarlijk is
Wat deze kwetsbaarheden extra ernstig maakt, is hoe eenvoudig een aanval kan zijn:
- Eén speciaal opgesteld webverzoek kan al genoeg zijn.
- De aanvaller heeft geen login, wachtwoord of account nodig.
- De aanval treft PHP zelf, nog voordat de code van de website of applicatie wordt uitgevoerd, waardoor de beveiliging van de applicatie hem niet kan tegenhouden.
- Het resultaat kan remote code execution zijn: de aanvaller kan dan eigen opdrachten op de server uitvoeren.
Beveiligingsonderzoekers hebben bevestigd dat de kwetsbaarheden echt zijn en dat er werkende exploits bestaan. Kort na de bekendmaking werden pogingen tot misbruik waargenomen, en experts waarschuwden dat massale aanvallen vrijwel direct na het verschijnen van de patches zouden beginnen.
Hoe de sector reageert
PHP2Shell is een van de meest besproken beveiligingsincidenten van dit jaar, en de hele sector reageert snel:
- Linux-distributies en leveranciers van langetermijnondersteuning kregen de patches vooraf en leveren bijgewerkte pakketten.
- Cloudflare heeft beschermende firewallregels (WAF) uitgerold voor al zijn klanten, ook voor gratis abonnementen.
- DigitalOcean publiceerde een dringende oproep om direct bij te werken. Het bedrijf werkt zijn beheerde diensten bij, heeft getroffen één-klik-images in de Marketplace opgeschort tot ze zijn gepatcht, informeert klanten per e-mail en kan het verkeer naar resources met tekenen van een inbraak tijdelijk beperken.
- Het Britse National Cyber Security Centre (NCSC) raadt aan systemen die niet direct kunnen worden bijgewerkt offline te halen.
Experts zijn het over één ding eens: de enige echte oplossing is het installeren van de gepatchte PHP-versies. Workarounds en aanpassingen in de configuratie bieden geen betrouwbare bescherming.
Wat wij bij CodiCo hebben gedaan
Bij CodiCo houden we de beveiliging van ons platform nauwlettend in de gaten, want het dagelijkse werk van onze klanten hangt ervan af: boekingen, dispatch, chauffeurs en betalingen.
Zodra de informatie over PHP2Shell bekend werd, heeft ons team:
- ✔️ de officiële PHP-beveiligingsupdates geïnstalleerd;
- ✔️ alle CodiCo-servers en -systemen bijgewerkt;
- ✔️ onze infrastructuur gecontroleerd om zeker te zijn dat er geen ongepatchte onderdelen meer zijn.
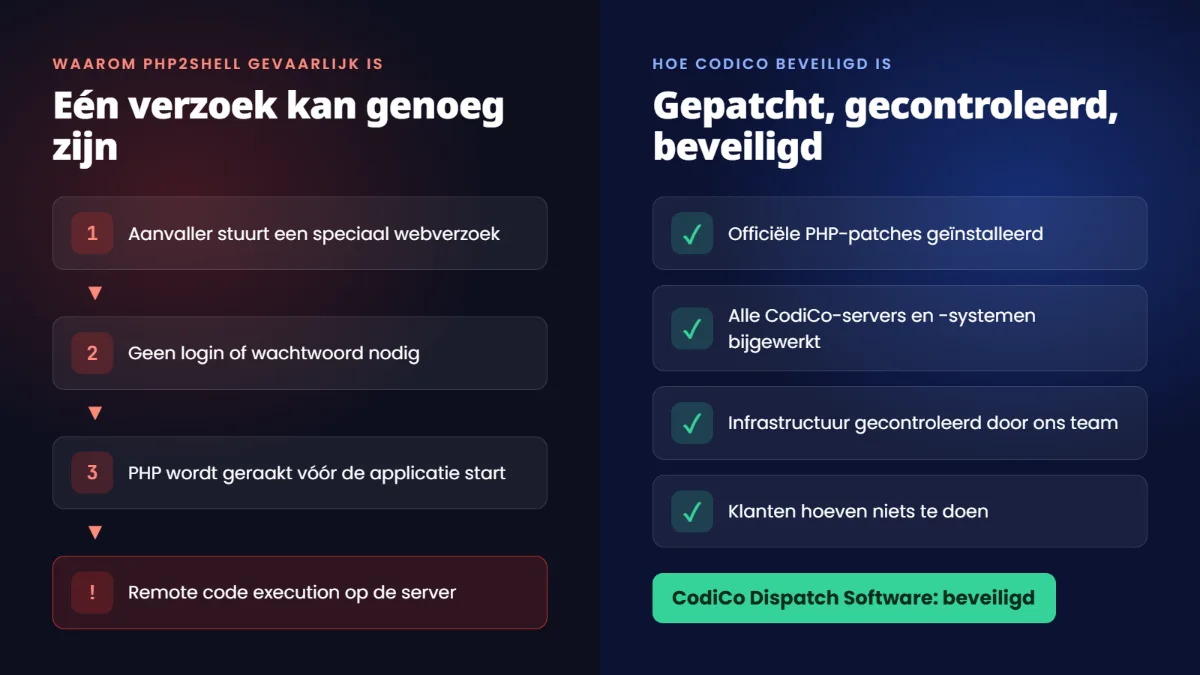
Daardoor is CodiCo Dispatch Software volledig beveiligd tegen CVE-2026-109618 en CVE-2026-109619.
Wat dit betekent voor onze klanten
U hoeft niets te doen. Uw CodiCo-dispatchsysteem draait al op bijgewerkte, beveiligde infrastructuur. Boekingen, chauffeurs, klantgegevens en betaalinformatie werken gewoon zoals altijd. U kunt zich richten op uw bedrijf, en wij zorgen voor de beveiliging.
Beheert u zelf andere websites of diensten op PHP? Dan raden we u sterk aan bij uw hostingprovider of IT-team na te gaan of die zijn bijgewerkt naar de gepatchte versies.
Heeft u vragen? Ons supportteam helpt u graag.
CodiCo Dispatch Software: wij zorgen voor de beveiliging, zodat u zich op uw bedrijf kunt richten.
