


















Negli ultimi giorni un argomento ha dominato il mondo della sicurezza informatica: PHP2Shell. Si tratta di una coppia di vulnerabilità critiche in PHP, il linguaggio di programmazione su cui si basa gran parte dei siti e delle applicazioni web del mondo. Sono identificate come CVE-2026-109618 e CVE-2026-109619, ed entrambe hanno un punteggio di 9,2 su 10 sulla scala CVSS v4.0.
Vogliamo dirlo subito ai nostri clienti: tutti i sistemi CodiCo sono già stati aggiornati e il software di dispatch CodiCo è completamente protetto da PHP2Shell. Non devi fare nulla e la tua attività di dispatch continua a funzionare normalmente.
Cosa è successo
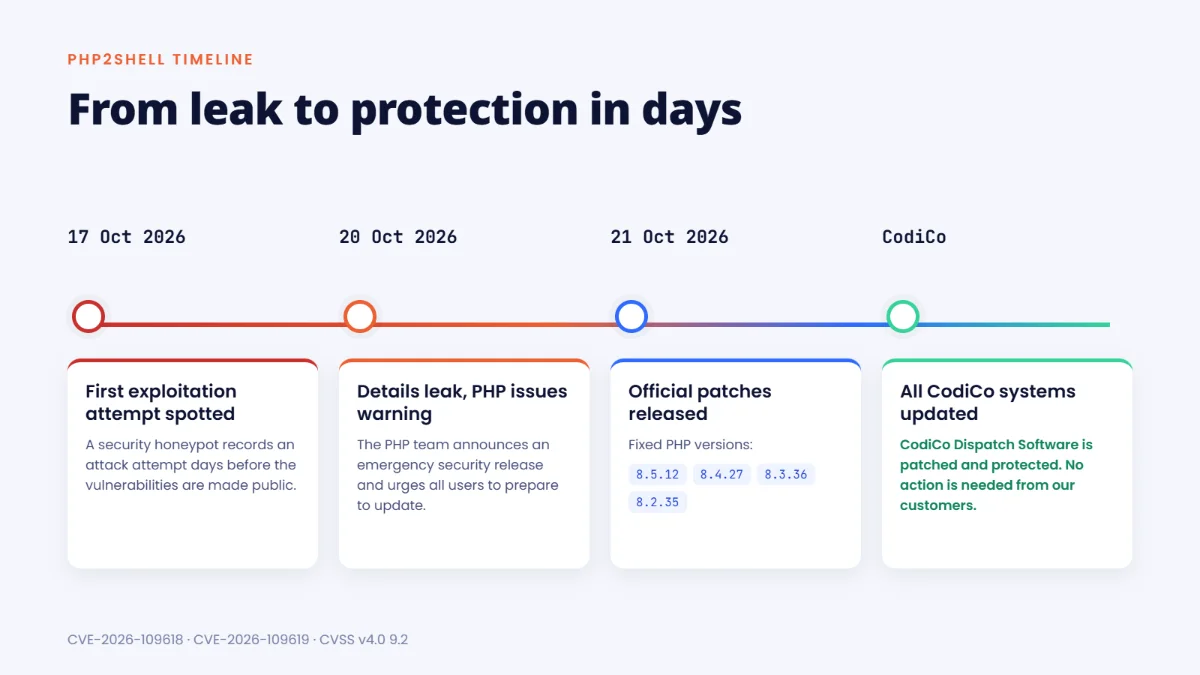
Il 20 ottobre 2026le informazioni su due gravi vulnerabilità di PHP sono trapelate online prima della divulgazione coordinata prevista. La sera stessa il team di PHP ha pubblicato un preavviso di un rilascio di sicurezza d’emergenza, invitando tutti gli utenti a prepararsi ad aggiornare immediatamente.
Il 21 ottobre 2026sono state rilasciate le correzioni ufficiali: PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. I rami più vecchi non più supportati (PHP 8.1 e precedenti) non riceveranno patch ufficiali.
Secondo Amazon Threat Intelligence, un tentativo di sfruttare la vulnerabilità era stato registrato ancora prima, il 17 ottobre, prima che i dettagli diventassero pubblici.
Perché PHP2Shell è così pericoloso
Ciò che rende queste vulnerabilità particolarmente gravi è la facilità dell’attacco:
- Può bastare una singola richiesta web costruita ad hoc.
- L’attaccante non ha bisogno di login, password o account.
- L’attacco colpisce PHP stesso prima ancora che venga eseguito il codice del sito o dell’applicazione, quindi le protezioni dell’applicazione non possono fermarlo.
- Il risultato può essere l’esecuzione di codice da remoto, cioè l’attaccante ottiene la possibilità di eseguire i propri comandi sul server.
I ricercatori di sicurezza hanno confermato che le vulnerabilità sono reali e che esistono exploit funzionanti. Tentativi di sfruttamento sono stati registrati poco dopo la divulgazione, e gli esperti hanno avvertito che gli attacchi di massa sarebbero iniziati quasi subito dopo il rilascio delle patch.
Come sta reagendo il settore
PHP2Shell è diventato uno degli eventi di sicurezza più discussi dell’anno, e tutto il settore si sta muovendo rapidamente:
- Le distribuzioni Linux e i fornitori di supporto a lungo termine hanno ricevuto le patch in anticipo e stanno distribuendo i pacchetti aggiornati.
- Cloudflare ha attivato regole firewall (WAF) di protezione per tutti i suoi clienti, compresi i piani gratuiti.
- DigitalOcean ha pubblicato un avviso urgente «aggiorna subito». Sta aggiornando i suoi servizi gestiti, ha sospeso le immagini one-click del Marketplace interessate fino all’applicazione delle patch, sta avvisando i clienti via email e potrebbe limitare temporaneamente il traffico verso le risorse che mostrano segni di compromissione.
- Il National Cyber Security Centre del Regno Unito (NCSC) raccomanda di mettere offline qualsiasi sistema che non possa essere aggiornato subito.
Gli esperti concordano su un punto: l’unica vera soluzione è installare le versioni di PHP corrette. Soluzioni alternative e modifiche alla configurazione non offrono una protezione affidabile.
Cosa abbiamo fatto in CodiCo
In CodiCo teniamo sotto stretto controllo la sicurezza della nostra piattaforma, perché il lavoro quotidiano dei nostri clienti dipende da essa: prenotazioni, dispatch, autisti e pagamenti.
Appena sono emerse le informazioni su PHP2Shell, il nostro team ha:
- ✔️ applicato gli aggiornamenti di sicurezza ufficiali di PHP;
- ✔️ aggiornato tutti i server e i sistemi CodiCo;
- ✔️ verificato la nostra infrastruttura per assicurarsi che non restino componenti senza patch.
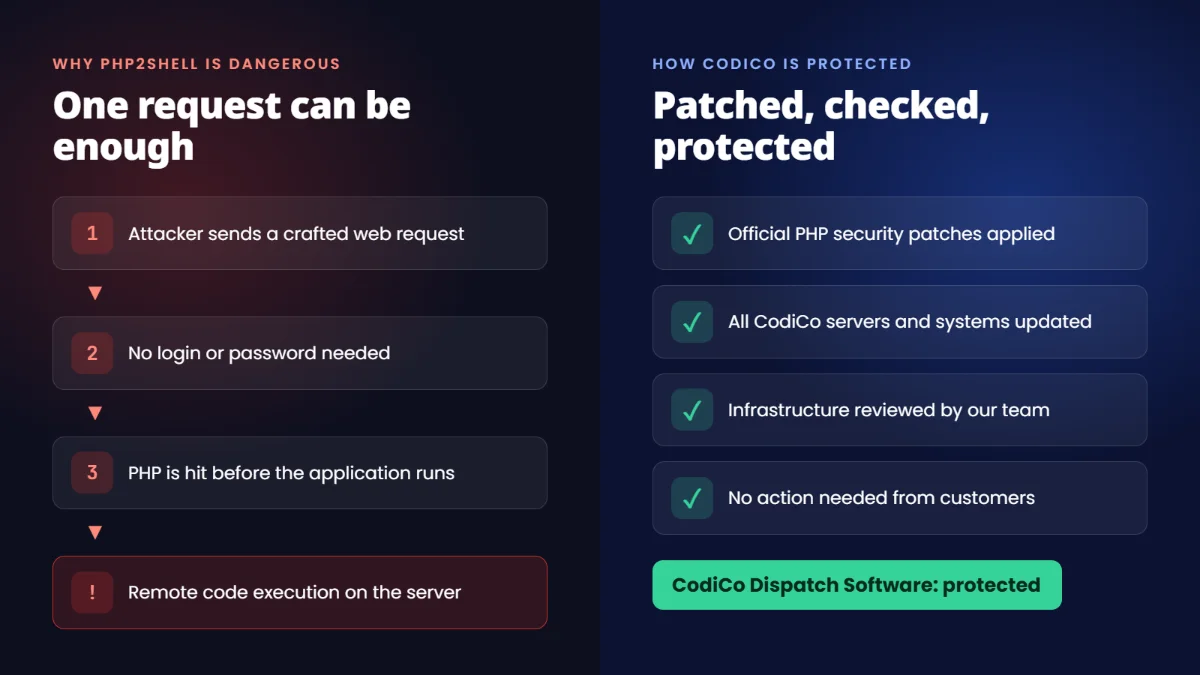
Di conseguenza, il software di dispatch CodiCo è completamente protetto da CVE-2026-109618 e CVE-2026-109619.
Cosa significa per i nostri clienti
Non devi fare nulla. Il tuo sistema di dispatch CodiCo funziona già su un’infrastruttura aggiornata e protetta. Prenotazioni, autisti, dati dei clienti e informazioni di pagamento continuano a funzionare normalmente. Tu puoi concentrarti sulla tua attività, alla sicurezza pensiamo noi.
Se gestisci altri siti o servizi tuoi su PHP, ti consigliamo vivamente di verificare con il tuo provider di hosting o il tuo team IT che siano stati aggiornati alle versioni corrette.
Per qualsiasi domanda, il nostro team di assistenza è sempre a disposizione.
CodiCo Dispatch Software: pensiamo noi alla sicurezza, così tu puoi pensare alla tua attività.
